Domain 7ms.de kaufen?
Wir ziehen mit dem Projekt
7ms.de um.
Sind Sie am Kauf der Domain
7ms.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain 7ms.de kaufen?
Warum landen E-Mails im Spam-Ordner bei DKIM und DMARC?
E-Mails können im Spam-Ordner landen, obwohl DKIM (DomainKeys Identified Mail) und DMARC (Domain-based Message Authentication, Reporting and Conformance) verwendet werden, wenn andere Faktoren wie die Reputation des Absenders, die Inhalte der E-Mail oder die Konfiguration des E-Mail-Servers eine Rolle spielen. DKIM und DMARC allein garantieren nicht, dass eine E-Mail nicht als Spam markiert wird, sondern dienen dazu, die Authentizität und Integrität der E-Mail zu überprüfen. **
Was ist die Reaktionszeit von 7ms?
Die Reaktionszeit von 7ms bezieht sich normalerweise auf die Reaktionszeit eines Monitors. Es gibt an, wie schnell ein Pixel von einer Farbe zur anderen wechseln kann. Eine Reaktionszeit von 7ms wird als relativ schnell angesehen und ist für die meisten Anwendungen ausreichend. **
Ähnliche Suchbegriffe für DMARC
Top-Angebote
Produkte zum Begriff DMARC:
-
Das IT-Gesetz: Compliance in der IT-Sicherheit, Ratgeber von Peter H.L. Will, Ralf-T. Grünendahl, Andreas F. SteinbacherDas Buch richtet sich an Führungskräfte und Sicherheitsbeauftragte, die vor der Aufgabe stehen, Regelungen zur IT-Sicherheit für ihr Unternehmen zu definieren. Es liefert dazu eine konkrete Anleitung und basiert auf internationalen Standards wie dem BSI Grundschutz-Handbuch, Cobit und ITIL.84,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
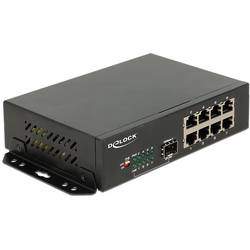
Delock 87708 87708 Netzwerk Switch 8 Port 1 GBit/s integrierte FirewallMit diesem Gigabit Ethernet Switch von Delock können verschiedene Netzwerkkomponenten verbunden werden. Zusätzlich bietet der eingebaute SFP-Schacht die Möglichkeit, das Netzwerk um einen Lichtwellenleiter-Anschluss zu erweitern.129,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Handbuch Compliance-Management, FachbücherDas Handbuch Compliance-Management ist ein umfassendes Werk, das sich mit den aktuellen Herausforderungen und Anforderungen im Bereich Compliance und Integritätsmanagement auseinandersetzt. In einer Zeit, in der digitale Transformationen und neue Geschäftsmodelle unvorhergesehene Risiken mit sich bringen, ist ein effektives Compliance-Management unerlässlich. Die 4. Auflage des Standardwerks von Wieland, Steinmeyer und Gräninger bietet praxisnahe Lösungen und behandelt sowohl die grundlegende Rolle von Compliance als auch die Entwicklung einer ethischen Führungskultur in Organisationen. Es werden Management- und Rechtsgrundlagen, der Aufbau von Compliance-Management-Systemen sowie spezifische Themen wie Anti-Korruption, Kartellrecht und Cybersecurity behandelt. Zudem werden die neuesten Entwicklungen, einschliesslich der Auswirkungen von KI und geopolitischen Veränderungen, berücksichtigt. Mit über 20 neuen Beiträgen ist dieses Handbuch eine wertvolle Ressource für alle, die sich mit den komplexen Anforderungen des Compliance-Managements auseinandersetzen.227,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Microsoft 365 E5 Compliance (NCE)Microsoft Enterprise Governance & Compliance Microsoft 365 E5 Compliance (NCE) kaufen Intelligente Daten-Governance, Information Protection und Risk Management. Das Microsoft 365 E5 Compliance Add-on erweitert Ihre E3-Infrastruktur um fortgeschrittene Purview-Lösungen, automatisierte Datenklassifizierung und rechtssichere eDiscovery-Tools. Microsoft 365 E5 Compliance (NCE) ist das spezialisierte Governance-Add-on für berechtigte Microsoft 365 E3- und Office 365 E3-Kunden. Es kombiniert die Premium-Funktionen von Microsoft Purview – darunter Insider Risk Management, Data Loss Prevention (DLP), Audit Premium sowie Records Management. Dank flexibler NCE-Lizenzierung erfüllen Sie strengste gesetzliche Vorgaben (wie DSGVO oder NIS-2) und schützen sensible Unternehmensdaten vor unbefugtem Abfluss. Purview Premium Umfassendes Information Governance & Records Management. Insider Risk Frühzeitige Erkennung interner Datenrisiken und Abflüsse. eDiscovery Premium Erweiterte juristische Ermittlungen und Datenanalysen. NCE-Lizenz Skalierbare Bereitstellung im New Commerce Experience Modell. Was ist Microsoft 365 E5 Compliance? Microsoft 365 E5 Compliance ist ein umfassendes Erweiterungspaket für Unternehmen, die komplexe rechtliche, regulatorische und interne Compliance-Anforderungen erfüllen müssen. Als Add-on für Microsoft 365 E3 hebt es Ihr Datenmanagement auf ein vollwertiges E5-Niveau, ohne dass Sie die gesamte Microsoft 365 E5 Enterprise-Suite lizenzieren müssen. Das Paket bündelt erweiterte Funktionen zur automatischen Datenklassifizierung, Vermeidung von Datenverlusten (Data Loss Prevention) sowie zur Erkennung von Insider-Risiken. So behalten Sie die volle Kontrolle über vertrauliche Informationen in Exchange Online, SharePoint, OneDrive, Microsoft Teams und Endgeräten. Für automatisierte Governance Nutzen Sie Machine Learning (Trainable Classifiers), um sensible Daten automatisch zu erkennen, zu kennzeichnen und zu schützen. Für Insider Risk Prevention Erkennen Sie ungewöhnliche Datenaktivitäten und potenzielle Datenabflüsse durch ausscheidende oder gefährdete Mitarbeiter frühzeitig. Für rechtssichere eDiscovery Durchsuchen und analysieren Sie unstrukturierte Daten zielgerichtet bei Rechtsstreitigkeiten oder Audit-Anfragen mit eDiscovery Premium. Welche Komponenten enthält Microsoft 365 E5 Compliance? Information Protection & Governance Automatische Vertraulichkeitsbezeichnungen (Sensitivity Labels), Data Loss Prevention (DLP) für Endpunkte und Aufbewahrungsbezeichnungen (Retention Labels). Insider Risk Management & Privacy Erkennung vertraulicher Datenbewegungen, Kommunikationsüberwachung (Communication Compliance) und Richtlinien für Informationsbarrieren. eDiscovery & Audit Premium Erweiterte Audit-Protokollierung mit 1-Jahr-Aufbewahrung, erweiterter Export, Redaktions-Werkzeuge und In-Place-Haltemechanismen. Zentrales Microsoft Purview Portal Compliance-Verantwortliche und Datenschutzbeauftragte verwalten alle Richtlinien zentral im Microsoft Purview Portal. Dort lassen sich Datenbestände (Data Estate) visualisieren, Risikobewertungen durchführen und Compliance-Scores überwachen. Durch vordefinierte Vorlagen für Verordnungen wie DSGVO, ISO 27001 oder HIPAA vereinfachen Sie Audit-Nachweise erheblich. Gezieltes Add-on im NCE-Modell Mit dem E5 Compliance Add-on rüsten Sie Ihre vorhandenen E3-Lizenzen bedarfsgerecht auf. Sie zahlen nur für die fortgeschrittenen Governance-Funktionen, die Ihre Organisation tatsächlich benötigt. Im New Commerce Experience (NCE) Modell wählen Sie zwischen flexibler monatlicher oder planbarer jährlicher Abrechnung. Microsoft 365 E5 Compliance: Leistungsübersicht Compliance-Bereich Enthaltene Technologien & Nutzen Information Protection Automatische Vertraulichkeitskennzeichnung und Dokumentenverschlüsselung ohne manuelles Zutun des Anwenders. Data Loss Prevention (DLP) Schutz vor Datenabfluss in Teams, SharePoint, OneDrive, Exchange sowie auf Windows- und macOS-Endgeräten. Insider Risk Management KI-gestützte Analyse potenzieller interner Bedrohungen unter vollständiger Wahrung der Mitarbeiter-Anonymität. Records Management Rechtssichere Archivierung, Deklaration von Datensätzen und automatisierte Lösch- und Aufbewahrungsfristen. eDiscovery Premium Erweiterte juristische Suche, Deduplizierung, OCR-Texterkennung in Bildern und Aufbereitung für Gerichtsverfahren. Audit Premium Erweiterte Protokollierung von Zugriffs- und Löschereignissen mit Standardaufbewahrung von bis zu einem Jahr. Berechtigung und Lizenzvoraussetzungen von Microsoft 365 E5 Compliance Qualifizierende Basislizenz Erfordert eine aktive Lizenz von Microsoft 365 E3 oder Office 365 E3 (inklusive Varianten ohne Microsoft Teams). Benutzerbasierte Zuweisung Jeder Anwender, dessen Daten durch E5-Compliance-Richtlinien verarbeitet werden, benötigt eine Add-on-Lizenz. Purview Integration Die Zuweisung schaltet die erweiterten Workflows direkt im zentralen Microsoft Pur...136,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die grundlegenden Schritte, um einen wirksamen Penetrationstest durchzuführen und Sicherheitslücken in einem Netzwerk aufzudecken?
1. Identifiziere das Ziel des Penetrationstests und erstelle einen detaillierten Plan. 2. Führe eine umfassende Schwachstellenanalyse durch, um potenzielle Sicherheitslücken zu identifizieren. 3. Simuliere gezielte Angriffe, um die Auswirkungen der Schwachstellen zu testen und Empfehlungen zur Behebung abzugeben. **
-
Wie kann eine Firewall dazu beitragen, ein Netzwerk vor unautorisierten Zugriffen zu schützen? Was sind die primären Funktionen einer Firewall?
Eine Firewall überwacht den Datenverkehr zwischen dem internen Netzwerk und externen Quellen und blockiert unautorisierte Zugriffe. Die primären Funktionen einer Firewall sind das Filtern von eingehendem und ausgehendem Datenverkehr, das Erstellen von Regeln für den Zugriff auf das Netzwerk und das Erkennen und Blockieren von verdächtigem Verhalten. Durch die Implementierung einer Firewall können Unternehmen ihre Netzwerke vor potenziellen Sicherheitsbedrohungen schützen und die Integrität ihrer Daten gewährleisten. **
-
Welche Firewall-Software empfehlen Sie, um ein sicheres Netzwerk vor Cyberangriffen zu gewährleisten?
Ich empfehle die Verwendung von Firewalls wie Cisco ASA, Palo Alto Networks oder Fortinet, die eine umfassende Netzwerksicherheit bieten. Diese Firewalls bieten Funktionen wie Intrusion Detection, Intrusion Prevention, VPN-Unterstützung und Application Control, um Ihr Netzwerk vor Cyberangriffen zu schützen. Es ist wichtig, regelmäßig Software-Updates durchzuführen und starke Passwörter zu verwenden, um die Sicherheit Ihres Netzwerks weiter zu verbessern. **
-
Wie kann man eine Firewall effektiv konfigurieren, um ein sicheres Netzwerk zu gewährleisten?
1. Definieren Sie klare Richtlinien für den Datenverkehr, der erlaubt oder blockiert werden soll. 2. Aktualisieren Sie regelmäßig die Firewall-Regeln, um neue Bedrohungen abzuwehren. 3. Überwachen Sie die Firewall-Logs, um verdächtige Aktivitäten zu erkennen und zu blockieren. **
Welche Funktionen sollte eine Firewall-Software haben, um das Netzwerk vor Cyberbedrohungen zu schützen?
Eine Firewall-Software sollte eine Paketfilterungsfunktion haben, um unerwünschten Datenverkehr zu blockieren. Zudem sollte sie eine Intrusion Detection System (IDS) Funktion besitzen, um verdächtige Aktivitäten zu erkennen. Außerdem sollte sie regelmäßige Updates und Patches erhalten, um gegen neue Bedrohungen gewappnet zu sein. **
Welche Penetrationstest-Tools sind anfängerfreundlich?
Einige Penetrationstest-Tools, die für Anfänger geeignet sind, sind Burp Suite, OWASP ZAP und Nmap. Diese Tools bieten eine benutzerfreundliche Oberfläche und umfangreiche Dokumentationen, die Anfängern helfen, sich mit den Grundlagen des Penetrationstestens vertraut zu machen. Es ist jedoch wichtig zu beachten, dass Penetrationstests eine komplexe Aufgabe sind und eine gründliche Ausbildung und Erfahrung erfordern, um effektiv durchgeführt zu werden. **
Top-Angebote
Produkte zum Begriff DMARC:
-
Hornetsecurity DMARC Manager Add-onFür die Nutzung dieses Add-ons ist Hornetsecurity 365 Total Protection (365 TP) erforderlich. In der Edition 365 TP Compliance & Awareness ist das Add-on bereits enthalten. Hornetsecurity DMARC Manager Add-on – Die beste Lösung zum Schutz Ihrer Domains Fast jede Domain kann von Cyberkriminellen gefälscht werden, die betrügerische E-Mails senden, die vorgeben, von Ihrer Organisation zu stammen. Mit fortschrittlicher Künstlicher Intelligenz können Cyberkriminelle problemlos das Aussehen und das Gefühl jeder Firma kopieren. Dies erschwert es zunehmend, gefälschte E-Mails zu erkennen. Wenn Cyberkriminelle Ihre Identität für Phishing-E-Mails nutzen, kann dies schwerwiegende Folgen für das Image Ihrer Marke haben. Mit dem Hornetsecurity DMARC Manager genießen Sie sorgenfreie Sicherheit. Der DMARC Manager schützt Ihre Domain vor E-Mail-Imitation, Phishing und Spoofing, indem er eine vollständige Verwaltung von DMARC, DKIM und SPF sowie die umfassende Berichterstattung ermöglicht. Mit dem DMARC Manager können Sie Ihre Domains sicher verwalten und verhindern, dass betrügerische E-Mails in den Posteingang Ihrer Empfänger gelangen. Die Funktionalitäten des DMARC Managers bieten eine benutzerfreundliche und skalierbare Lösung zur Verwaltung Ihrer E-Mail-Sicherheit. Der DMARC Manager überwacht E-Mails, die Ihre Domain verwenden, und gibt Ihnen vollständige Kontrolle über deren Authentifizierung und Zustellung. Er hilft dabei, sicherzustellen, dass legitime E-Mails korrekt zugestellt werden und nicht im Spam-Ordner landen, während potenziell gefährliche E-Mails blockiert werden. Der DMARC Manager ist die ideale Lösung für Unternehmen, die ihre E-Mail-Kommunikation auf eine neue Sicherheitsstufe heben möchten. Dank der benutzerfreundlichen Oberfläche und der einfachen Einrichtung können Sie DMARC, DKIM und SPF-Standards für Ihre Domains problemlos umsetzen und anpassen. Erhöhen Sie das Vertrauen in Ihre Marke und verbessern Sie die Authentizität Ihrer E-Mails, um sicherzustellen, dass Ihre Kommunikation immer professionell und sicher bleibt. Genießen Sie Ruhe mit dem DMARC Manager Glaubwürdigkeit Steigern Sie das Vertrauen und den Ruf Ihrer Marken, indem Sie Ihre Domains vor Betrug, Identitätsdiebstahl und Phishing-Angriffen schützen. Authentizität Stellen Sie sicher, dass Massen-E-Mails durch die Einhaltung der Authentifizierungsstandards, die von wichtigen E-Mail-Anbietern wie Yahoo und Gmail gefordert werden, zugestellt werden. Einblicke Erhalten Sie praktische Einblicke, wie Sie sicherstellen, dass legitimierte E-Mails von Ihren Domains in die vorgesehenen Postfächer und nicht in Spam-Ordner gelangen. Einfachheit Richten Sie DMARC, DKIM und SPF-Standardrichtlinien für mehrere Domains ganz einfach über eine einzige, zentrale Plattform mit einer intuitiven Benutzeroberfläche ein und verwalten Sie diese. Power Packed Protection mit DMARC Manager Domain Configurator Richten Sie DMARC, DKIM und SPF Best Practice-Richtlinien sowie TLS-Einstellungen für mehrere Domains einfach ein und verwalten Sie diese. Status Dashboard Erhalten Sie eine umfassende Übersicht über verwaltete Domains, Absender, gesendete E-Mails und E-Mails, die DMARC bestanden oder nicht bestanden haben. Email Sources Analysis Erhalten Sie eine detaillierte Übersicht über die Quellen, die E-Mails über Ihre Domains senden. BIMI Email Branding Zeigen Sie Ihr Logo neben E-Mails in unterstützten Posteingängen an, um die E-Mail-Wirkung, Markenbekanntheit und Vertrauen zu maximieren. SMTP-TLS Verschlüsselung Stellen Sie sicher, dass ausgehende E-Mails sicher mit SMTP-TLS-Verschlüsselung übertragen werden und erhalten Sie Berichte über fehlgeschlagene Zustellungen. Failure Reports und Alerts Erhalten Sie Echtzeit-Daten über E-Mail-Nachrichten, die DMARC-Prüfungen nicht bestanden haben. DMARC Report Aggregation Der DMARC Manager kann alle von Empfängerservern an den Absender gesendeten Berichte erfassen und diese in einem einzigen Bericht aggregieren. So funktioniert Hornetsecurity DMARC Manager Add-on SPF, DKIM und DMARC im Vergleich: Was der Hornetsecurity DMARC Manager abdeckt Ein wirksamer Domainschutz entsteht erst aus dem Zusammenspiel mehrerer Standards. Die Übersicht zeigt, was jeder davon prüft und wie das Add-on Sie bei der Umsetzung unterstützt. Standard Was wird geprüft? Ihr Nutzen Rolle im DMARC Manager SPF Welche Server im Namen Ihrer Domain senden dürfen Nicht autorisierte Absender fallen auf Einrichtung nach Best Practice im Domain Configurator DKIM Digitale Signatur, die unveränderte Inhalte bestätigt Manipulationen auf dem Übertragungsweg werden erkannt Zentrale Verwaltung für mehrere Domains DMARC Ob SPF und DKIM zur Absenderdomain passen, plus Regel für Fehlschläge Gefälschte E-Mails werden abgewiesen oder aussortiert Berichte aggregiert, Fehlschläge in Echtzeit gemeldet BIMI Hinterlegtes Markenlogo für authentifizierte E-Mails Höhere Wiedererkennung im Posteingang Einrichtung über BIMI Email Branding SMTP-TLS Ob ausgehende E-Mail...20,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Das IT-Gesetz: Compliance in der IT-Sicherheit, Ratgeber von Peter H.L. Will, Ralf-T. Grünendahl, Andreas F. SteinbacherDas Buch richtet sich an Führungskräfte und Sicherheitsbeauftragte, die vor der Aufgabe stehen, Regelungen zur IT-Sicherheit für ihr Unternehmen zu definieren. Es liefert dazu eine konkrete Anleitung und basiert auf internationalen Standards wie dem BSI Grundschutz-Handbuch, Cobit und ITIL.84,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Delock 87708 87708 Netzwerk Switch 8 Port 1 GBit/s integrierte FirewallMit diesem Gigabit Ethernet Switch von Delock können verschiedene Netzwerkkomponenten verbunden werden. Zusätzlich bietet der eingebaute SFP-Schacht die Möglichkeit, das Netzwerk um einen Lichtwellenleiter-Anschluss zu erweitern.129,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Warum landen E-Mails im Spam-Ordner bei DKIM und DMARC?
E-Mails können im Spam-Ordner landen, obwohl DKIM (DomainKeys Identified Mail) und DMARC (Domain-based Message Authentication, Reporting and Conformance) verwendet werden, wenn andere Faktoren wie die Reputation des Absenders, die Inhalte der E-Mail oder die Konfiguration des E-Mail-Servers eine Rolle spielen. DKIM und DMARC allein garantieren nicht, dass eine E-Mail nicht als Spam markiert wird, sondern dienen dazu, die Authentizität und Integrität der E-Mail zu überprüfen. **
-
Was ist die Reaktionszeit von 7ms?
Die Reaktionszeit von 7ms bezieht sich normalerweise auf die Reaktionszeit eines Monitors. Es gibt an, wie schnell ein Pixel von einer Farbe zur anderen wechseln kann. Eine Reaktionszeit von 7ms wird als relativ schnell angesehen und ist für die meisten Anwendungen ausreichend. **
-
Was sind die grundlegenden Schritte, um einen wirksamen Penetrationstest durchzuführen und Sicherheitslücken in einem Netzwerk aufzudecken?
1. Identifiziere das Ziel des Penetrationstests und erstelle einen detaillierten Plan. 2. Führe eine umfassende Schwachstellenanalyse durch, um potenzielle Sicherheitslücken zu identifizieren. 3. Simuliere gezielte Angriffe, um die Auswirkungen der Schwachstellen zu testen und Empfehlungen zur Behebung abzugeben. **
-
Wie kann eine Firewall dazu beitragen, ein Netzwerk vor unautorisierten Zugriffen zu schützen? Was sind die primären Funktionen einer Firewall?
Eine Firewall überwacht den Datenverkehr zwischen dem internen Netzwerk und externen Quellen und blockiert unautorisierte Zugriffe. Die primären Funktionen einer Firewall sind das Filtern von eingehendem und ausgehendem Datenverkehr, das Erstellen von Regeln für den Zugriff auf das Netzwerk und das Erkennen und Blockieren von verdächtigem Verhalten. Durch die Implementierung einer Firewall können Unternehmen ihre Netzwerke vor potenziellen Sicherheitsbedrohungen schützen und die Integrität ihrer Daten gewährleisten. **
Ähnliche Suchbegriffe für DMARC
-
Handbuch Compliance-Management, FachbücherDas Handbuch Compliance-Management ist ein umfassendes Werk, das sich mit den aktuellen Herausforderungen und Anforderungen im Bereich Compliance und Integritätsmanagement auseinandersetzt. In einer Zeit, in der digitale Transformationen und neue Geschäftsmodelle unvorhergesehene Risiken mit sich bringen, ist ein effektives Compliance-Management unerlässlich. Die 4. Auflage des Standardwerks von Wieland, Steinmeyer und Gräninger bietet praxisnahe Lösungen und behandelt sowohl die grundlegende Rolle von Compliance als auch die Entwicklung einer ethischen Führungskultur in Organisationen. Es werden Management- und Rechtsgrundlagen, der Aufbau von Compliance-Management-Systemen sowie spezifische Themen wie Anti-Korruption, Kartellrecht und Cybersecurity behandelt. Zudem werden die neuesten Entwicklungen, einschliesslich der Auswirkungen von KI und geopolitischen Veränderungen, berücksichtigt. Mit über 20 neuen Beiträgen ist dieses Handbuch eine wertvolle Ressource für alle, die sich mit den komplexen Anforderungen des Compliance-Managements auseinandersetzen.227,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Microsoft 365 E5 Compliance (NCE)Microsoft Enterprise Governance & Compliance Microsoft 365 E5 Compliance (NCE) kaufen Intelligente Daten-Governance, Information Protection und Risk Management. Das Microsoft 365 E5 Compliance Add-on erweitert Ihre E3-Infrastruktur um fortgeschrittene Purview-Lösungen, automatisierte Datenklassifizierung und rechtssichere eDiscovery-Tools. Microsoft 365 E5 Compliance (NCE) ist das spezialisierte Governance-Add-on für berechtigte Microsoft 365 E3- und Office 365 E3-Kunden. Es kombiniert die Premium-Funktionen von Microsoft Purview – darunter Insider Risk Management, Data Loss Prevention (DLP), Audit Premium sowie Records Management. Dank flexibler NCE-Lizenzierung erfüllen Sie strengste gesetzliche Vorgaben (wie DSGVO oder NIS-2) und schützen sensible Unternehmensdaten vor unbefugtem Abfluss. Purview Premium Umfassendes Information Governance & Records Management. Insider Risk Frühzeitige Erkennung interner Datenrisiken und Abflüsse. eDiscovery Premium Erweiterte juristische Ermittlungen und Datenanalysen. NCE-Lizenz Skalierbare Bereitstellung im New Commerce Experience Modell. Was ist Microsoft 365 E5 Compliance? Microsoft 365 E5 Compliance ist ein umfassendes Erweiterungspaket für Unternehmen, die komplexe rechtliche, regulatorische und interne Compliance-Anforderungen erfüllen müssen. Als Add-on für Microsoft 365 E3 hebt es Ihr Datenmanagement auf ein vollwertiges E5-Niveau, ohne dass Sie die gesamte Microsoft 365 E5 Enterprise-Suite lizenzieren müssen. Das Paket bündelt erweiterte Funktionen zur automatischen Datenklassifizierung, Vermeidung von Datenverlusten (Data Loss Prevention) sowie zur Erkennung von Insider-Risiken. So behalten Sie die volle Kontrolle über vertrauliche Informationen in Exchange Online, SharePoint, OneDrive, Microsoft Teams und Endgeräten. Für automatisierte Governance Nutzen Sie Machine Learning (Trainable Classifiers), um sensible Daten automatisch zu erkennen, zu kennzeichnen und zu schützen. Für Insider Risk Prevention Erkennen Sie ungewöhnliche Datenaktivitäten und potenzielle Datenabflüsse durch ausscheidende oder gefährdete Mitarbeiter frühzeitig. Für rechtssichere eDiscovery Durchsuchen und analysieren Sie unstrukturierte Daten zielgerichtet bei Rechtsstreitigkeiten oder Audit-Anfragen mit eDiscovery Premium. Welche Komponenten enthält Microsoft 365 E5 Compliance? Information Protection & Governance Automatische Vertraulichkeitsbezeichnungen (Sensitivity Labels), Data Loss Prevention (DLP) für Endpunkte und Aufbewahrungsbezeichnungen (Retention Labels). Insider Risk Management & Privacy Erkennung vertraulicher Datenbewegungen, Kommunikationsüberwachung (Communication Compliance) und Richtlinien für Informationsbarrieren. eDiscovery & Audit Premium Erweiterte Audit-Protokollierung mit 1-Jahr-Aufbewahrung, erweiterter Export, Redaktions-Werkzeuge und In-Place-Haltemechanismen. Zentrales Microsoft Purview Portal Compliance-Verantwortliche und Datenschutzbeauftragte verwalten alle Richtlinien zentral im Microsoft Purview Portal. Dort lassen sich Datenbestände (Data Estate) visualisieren, Risikobewertungen durchführen und Compliance-Scores überwachen. Durch vordefinierte Vorlagen für Verordnungen wie DSGVO, ISO 27001 oder HIPAA vereinfachen Sie Audit-Nachweise erheblich. Gezieltes Add-on im NCE-Modell Mit dem E5 Compliance Add-on rüsten Sie Ihre vorhandenen E3-Lizenzen bedarfsgerecht auf. Sie zahlen nur für die fortgeschrittenen Governance-Funktionen, die Ihre Organisation tatsächlich benötigt. Im New Commerce Experience (NCE) Modell wählen Sie zwischen flexibler monatlicher oder planbarer jährlicher Abrechnung. Microsoft 365 E5 Compliance: Leistungsübersicht Compliance-Bereich Enthaltene Technologien & Nutzen Information Protection Automatische Vertraulichkeitskennzeichnung und Dokumentenverschlüsselung ohne manuelles Zutun des Anwenders. Data Loss Prevention (DLP) Schutz vor Datenabfluss in Teams, SharePoint, OneDrive, Exchange sowie auf Windows- und macOS-Endgeräten. Insider Risk Management KI-gestützte Analyse potenzieller interner Bedrohungen unter vollständiger Wahrung der Mitarbeiter-Anonymität. Records Management Rechtssichere Archivierung, Deklaration von Datensätzen und automatisierte Lösch- und Aufbewahrungsfristen. eDiscovery Premium Erweiterte juristische Suche, Deduplizierung, OCR-Texterkennung in Bildern und Aufbereitung für Gerichtsverfahren. Audit Premium Erweiterte Protokollierung von Zugriffs- und Löschereignissen mit Standardaufbewahrung von bis zu einem Jahr. Berechtigung und Lizenzvoraussetzungen von Microsoft 365 E5 Compliance Qualifizierende Basislizenz Erfordert eine aktive Lizenz von Microsoft 365 E3 oder Office 365 E3 (inklusive Varianten ohne Microsoft Teams). Benutzerbasierte Zuweisung Jeder Anwender, dessen Daten durch E5-Compliance-Richtlinien verarbeitet werden, benötigt eine Add-on-Lizenz. Purview Integration Die Zuweisung schaltet die erweiterten Workflows direkt im zentralen Microsoft Pur...136,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Securepoint FIREWALL RC100 G5, FirewallDie Securepoint Firewall RC100 G5 ist eine leistungsstarke UTM-Appliance, die für den Einsatz in kleinen bis mittelgrossen Netzwerken konzipiert wurde. Mit einer maximalen Benutzeranzahl von 25 bietet sie umfassende Sicherheitsfunktionen, darunter eine Firewall, ein VPN-Gateway, mehrere Virus- und Malware-Scanner sowie einen hochentwickelten Spam-Filter. Die Appliance gewährleistet durch Echtzeit-Content-Filterung für Web und E-Mail sowie Zero-Day-Protection einen hohen Schutz vor Bedrohungen. Die Unterstützung von ACME-Zertifikaten ermöglicht eine einfache Verwaltung von SSL-Zertifikaten. Die Firewall bietet einen Durchsatz von bis zu 3,74 Gbit/s und ist mit verschiedenen WLAN-Standards kompatibel, was eine flexible Netzwerkintegration ermöglicht. Der Vor-Ort-Service in mehreren europäischen Ländern sorgt für zusätzliche Unterstützung und Sicherheit. - Firewall-Durchsatz von 3,74 Gbit/s für hohe Datenverarbeitungsgeschwindigkeit - VPN-Durchsatz von 0,69 Gbit/s für sichere Verbindungen - Echtzeit-Content-Filterung für Web und E-Mail zur Bedrohungserkennung - Unterstützung von WLAN-Standards wie Wi-Fi 4 und Wi-Fi 5 für flexible Netzwerknutzung - Inklusive Vor-Ort-Service in mehreren europäischen Ländern.819,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Compliance ChecklistenCompliance Checklisten , Rechtliche Risiken im Unternehmen erkennen und vermeiden , Tagfahrleuchten > Beleuchtung , Auflage: 6. Auflage, Erscheinungsjahr: 20250331, Titel der Reihe: Compliance für die Praxis##, Redaktion: Godzierz, Cornelia, Edition: NED, Auflage: 25006, Auflage/Ausgabe: 6. Auflage, Seitenzahl/Blattzahl: 500, Keyword: Compliance-Management-System; Compliance-Organisation; Directors' Dealings; Due Diligence; Exportkontrolle; Geschäftsführerhaftung; Kartellrecht; Korruption; Management; Organisation; System; Überwachung, Fachschema: Compliance~Handelsrecht~Unternehmensrecht~Nationalökonomie~Volkswirtschaft - Volkswirtschaftslehre - Volkswirt~Wettbewerbsrecht - Wettbewerbssache~Wirtschaft / Allgemeines, Einführung, Lexikon~Wirtschaft, Fachkategorie: Wirtschaftswissenschaft, Warengruppe: HC/Volkswirtschaft, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 576 Blätter, Länge: 240, Breite: 160, Höhe: 32, Gewicht: 894, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,139,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Firewall-Software empfehlen Sie, um ein sicheres Netzwerk vor Cyberangriffen zu gewährleisten?
Ich empfehle die Verwendung von Firewalls wie Cisco ASA, Palo Alto Networks oder Fortinet, die eine umfassende Netzwerksicherheit bieten. Diese Firewalls bieten Funktionen wie Intrusion Detection, Intrusion Prevention, VPN-Unterstützung und Application Control, um Ihr Netzwerk vor Cyberangriffen zu schützen. Es ist wichtig, regelmäßig Software-Updates durchzuführen und starke Passwörter zu verwenden, um die Sicherheit Ihres Netzwerks weiter zu verbessern. **
-
Wie kann man eine Firewall effektiv konfigurieren, um ein sicheres Netzwerk zu gewährleisten?
1. Definieren Sie klare Richtlinien für den Datenverkehr, der erlaubt oder blockiert werden soll. 2. Aktualisieren Sie regelmäßig die Firewall-Regeln, um neue Bedrohungen abzuwehren. 3. Überwachen Sie die Firewall-Logs, um verdächtige Aktivitäten zu erkennen und zu blockieren. **
-
Welche Funktionen sollte eine Firewall-Software haben, um das Netzwerk vor Cyberbedrohungen zu schützen?
Eine Firewall-Software sollte eine Paketfilterungsfunktion haben, um unerwünschten Datenverkehr zu blockieren. Zudem sollte sie eine Intrusion Detection System (IDS) Funktion besitzen, um verdächtige Aktivitäten zu erkennen. Außerdem sollte sie regelmäßige Updates und Patches erhalten, um gegen neue Bedrohungen gewappnet zu sein. **
-
Welche Penetrationstest-Tools sind anfängerfreundlich?
Einige Penetrationstest-Tools, die für Anfänger geeignet sind, sind Burp Suite, OWASP ZAP und Nmap. Diese Tools bieten eine benutzerfreundliche Oberfläche und umfangreiche Dokumentationen, die Anfängern helfen, sich mit den Grundlagen des Penetrationstestens vertraut zu machen. Es ist jedoch wichtig zu beachten, dass Penetrationstests eine komplexe Aufgabe sind und eine gründliche Ausbildung und Erfahrung erfordern, um effektiv durchgeführt zu werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.